문서는 많은데, 답을 찾는 데 시간이 걸립니다.
위키·PDF·HWP·메신저에 흩어진 지식. 검색해도 어디에 있는지, 최신인지 알기 어렵습니다.
v0.6.0 첫 릴리스 · 맥미니에서 1줄 시작 · MIT
문서·전문가 노하우·메모리를 연결해, 직원이 출처 있는 답을 바로 찾게 합니다. 데이터는 회사 밖으로 나가지 않고, 모든 답은 감사할 수 있습니다.
DX·AX 담당자를 위한 온프레미스 AI. GPU 없이 맥미니에서 한 줄로 시작하고, 필요하면 사내 모델로 확장하세요.
 근거 기반
한눈에 보기
6초 루프로 전체 흐름을 먼저 확인하세요. 문서가 질문을 만나 근거 있는 답이 되고, 감사 기록으로 남는 과정을 보여줍니다.
작동 방식 자세히 보기왜 필요한가
직원은 답을 찾기 어려워하고, 전문가는 같은 질문에 반복해서 답하고, 보안팀은 사내 문서가 밖으로 나갈까 걱정합니다.
위키·PDF·HWP·메신저에 흩어진 지식. 검색해도 어디에 있는지, 최신인지 알기 어렵습니다.
판단 기준과 예외 조건이 문서로 남지 않아, 같은 질문이 반복되고 온보딩이 길어집니다.
데이터 반출·권한·감사 이슈로 보안팀 승인이 나지 않으면, PoC조차 시작하기 어렵습니다.
Baryon AX는 이 세 가지를 한 번에 해결하는 온프레미스 AI입니다.
도입하면
DX·AX 담당자가 도입 검토에서 가장 많이 받는 질문에 대한 답입니다.
사내 문서와 노하우에서 근거를 찾아, 출처와 함께 바로 답합니다.
흩어진 검색 → 한 번의 질문전문가가 머릿속으로만 알던 판단 기준을, 질문과 답변으로 꺼내 검색 가능한 문서로 남깁니다.
개인 머릿속 → 검색 가능한 지식데이터는 사내에, 권한은 그대로, 모든 답은 감사 기록으로 남습니다.
데이터 반출 우려 → 통제된 기본 구성맥미니와 Docker만 있으면 한 줄로 시작. GPU는 필요할 때 연결합니다.
장비 발주 → 맥미니 1줄어떻게 작동하나
스크롤하면서 실제 답변이 만들어지는 과정을 확인해 보세요.
“계약 갱신 절차가 뭐예요?” 채팅에 묻는 것만으로 시작합니다.
문서·암묵지·메모리에서 관련 근거를 찾고, 권한 밖 문서는 처음부터 제외합니다.
답변 아래에 문서·청크 출처를 표시합니다. 근거가 없으면 추측하지 않고 경고합니다.
누가, 무엇을, 어떤 근거로 답했는지 기록합니다. 보안팀이 확인할 수 있습니다.
보안 이슈
사내 문서를 외부 SaaS에 넣지 않아도 되는 구조입니다. 데이터 위치, 권한, 감사까지 기본 구성에 포함합니다.
온프레미스 배포. 문서·벡터·감사 로그가 회사 환경 안에 남습니다. 모델도 사내 GPU나 폐쇄망에 둘 수 있습니다.
조직·역할·문서 ACL을 검색 단계에서 적용합니다. 인용은 메타데이터만, 원문은 권한 확인 후에만 열립니다.
누가 어떤 질문에 어떤 근거로 답했는지 감사 이벤트로 남깁니다. PII 마스킹과 Langfuse trace도 기본 구성입니다.
맥미니 1줄 시작
Docker Desktop을 설치하고, 터미널에 아래 한 줄을 붙여넣으세요. GPU도 API 키도 필요 없습니다.
git clone https://github.com/baryonlabs/baryon-ax.git && cd baryon-ax && cp .env.example .env && docker compose up --buildhttp://localhost:3001에서 바로 체험합니다.처음에는 데모 모델로 동작합니다. 실제 모델은 MODEL_BASE_URL과 MODEL_NAME만 지정하면 됩니다. 사내 GPU·폐쇄망 구성은 B300 배포 가이드를 참고하세요.
더 깊이 · 주요 기능
지원 형식, 암묵지 지식화, 실제 화면, 도움말, 문서가 이어집니다.
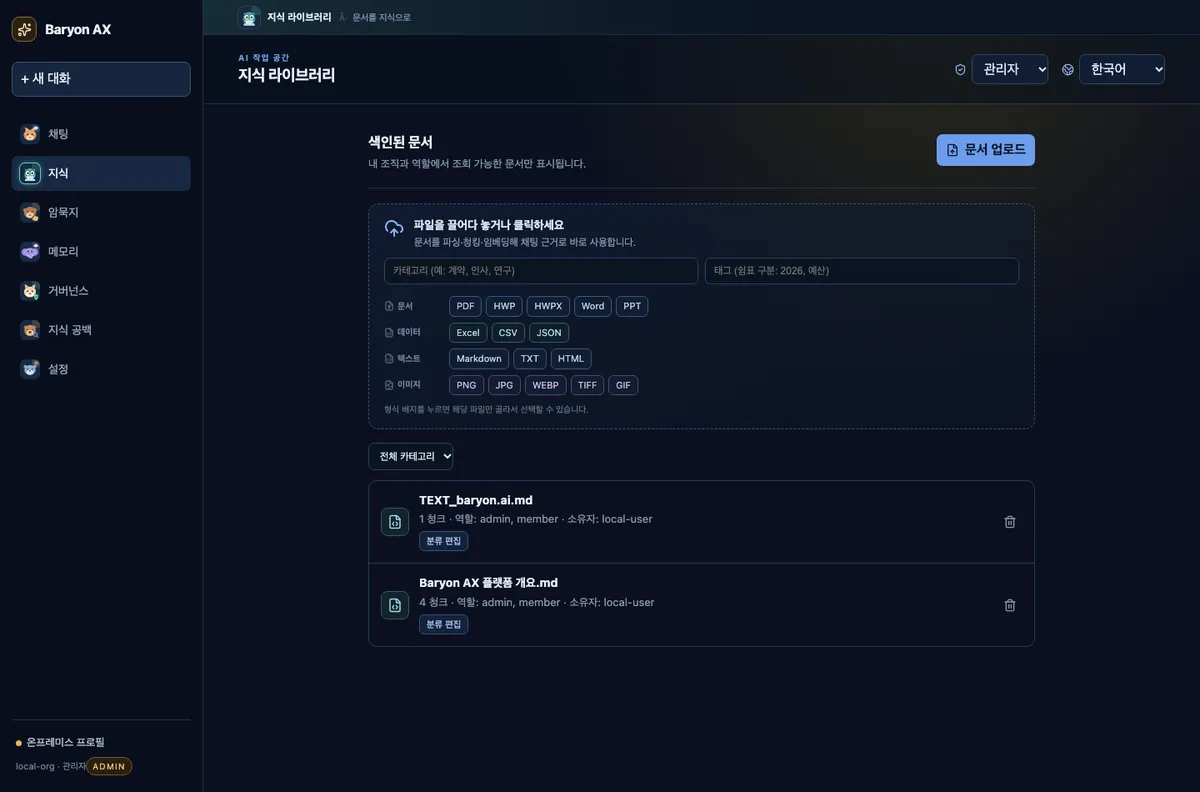
스트리밍, 모델 선택, RAG 토글, 생성 중지·재생성·복사, 👍/👎 피드백, 처리 과정 trace.


근거를 찾지 못한 질문을 클러스터링하고, 필요한 데이터를 힌트로 제시하며 온톨로지 팩 초안을 만듭니다.

Mem0 기반 장기 기억을 저장·검색하고, 다음 답변에 관련도순으로 주입합니다.

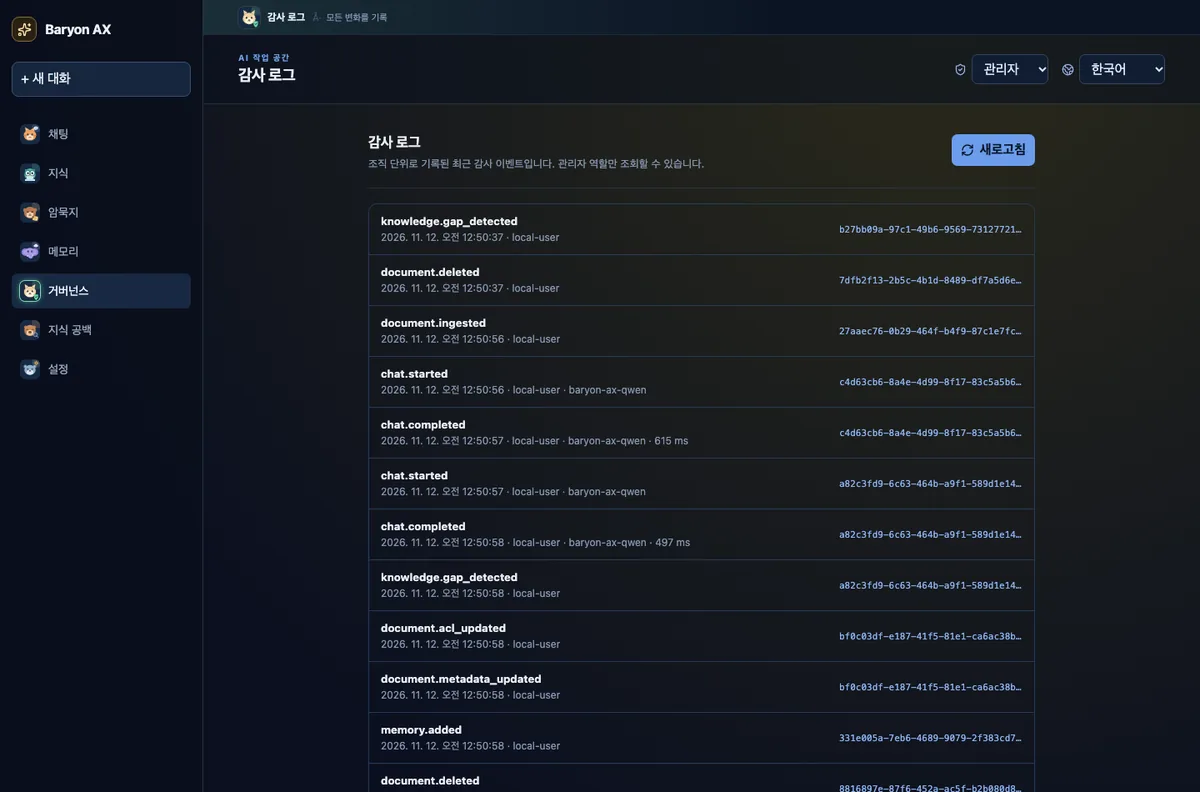
조직·역할 ACL, 문서 권한 변경 감사, 최근 이벤트, 관리자 설정과 시스템 상태를 한 화면에서.

Langfuse 트레이스, 파이프라인 단계별 지연, 저장소·메모리·CPU·컨테이너 상태 카드.
Basic Core는 2 vCPU · 4GB RAM · GPU 없이 동작합니다. Full stack은 8 vCPU · 16GB, 7B GPU는 RTX 4090 24GB 1장부터. 필요할 때 B300·27B로 확장하세요.
하드웨어 요구사항Supported formats
확장자가 아니라 파일 내용(MIME)을 먼저 확인해 파서를 고릅니다. 확장자가 잘못된 파일도 내용에 맞는 파서로 라우팅됩니다.
예를 들어 .pdf 확장자를 가진 HWP 파일도 바이트 검사로 HWP를 감지해 kordoc으로 보냅니다. ZIP 기반 형식은 내부 구조를 열어 DOCX·XLSX·PPTX·HWPX를 구분합니다.
| 파서 | 지원 형식 | 확장자 | 필요 구성 | 비고 |
|---|---|---|---|---|
| 내장 텍스트 | TXT, Markdown, CSV, JSON, XML, 일반 UTF-8 텍스트 | .txt .md .markdown .mdown .csv .json .xml |
Basic Core | Markdown은 제목·목록·표를 구조로 보존합니다. CSV/JSON/XML은 텍스트로 추출하며, 표·스키마 구조화는 아직 하지 않습니다. |
| kordoc | HWP, HWPX, HWPML | .hwp .hwpx .hwpml |
parser profile | 한글 문서 전용. HWP 바이너리, HWPX ZIP, HWPML XML을 처리합니다. |
| docling | PDF, DOCX, XLSX, PPTX, HTML, PNG, JPEG, WebP, TIFF | .pdf .docx .xlsx .pptx .html .htm .png .jpg .jpeg .webp .tif .tiff |
parser profile | 레이아웃·표·OCR 모델을 사용합니다. 첫 실행 시 모델을 내려받으며, 폐쇄망에서는 /models 캐시를 마운트합니다. |
| Apache Tika | DOC, XLS, PPT, RTF, OLE2/ZIP 컨테이너 | .doc .xls .ppt .rtf (MIME 기반) |
Tika sidecar | 레거시 형식 폴백. Tika가 텍스트를 추출하고, 구조화는 텍스트 수준에서 이뤄집니다. |
GIF, BMP, SVG, ODT/ODS/ODP, EPUB, EML/MSG는 현재 파서 목록에 없습니다. GIF는 MIME 인식만 되고 파서가 연결되어 있지 않습니다. 필요하면 어댑터를 추가할 수 있습니다.
파서 사이드카 실행: docker compose -f docker-compose.yml -f docker-compose.parsers.yml --profile parsers up -d --build · 빠른 시작
Tacit knowledge loop
AI가 답을 지어내는 것이 아니라, 조직이 이미 가진 판단 기준을 꺼내 검색·인용·감사 가능한 문서로 만드는 구조입니다. 핵심은 게시된 암묵지가 일반 문서와 같은 파이프라인을 탄다는 점입니다.
근거를 찾지 못했거나 모호한 답변을 지식 공백으로 기록합니다. 질문·감지 사유·발생 횟수가 쌓입니다.
record_knowledge_gap · /v1/admin/gaps열린 공백을 최우선으로 질문 큐에 올리고, 판단 기준·온보딩·권한/예외·용어·문제 해결 템플릿으로 보완합니다.
suggest_questions · /v1/tacit/questions전문가가 결론만이 아니라 이유와 예외 조건을 작성합니다. 기존 문서를 첨부해 맥락을 보강하고, 초안은 작성자·관리자만 수정합니다.
TacitStore · POST/PATCH /v1/tacit/entries# 암묵지: {질문} Markdown 문서를 만들고, 업로드 문서와 동일한 파싱·청킹·임베딩·Qdrant 색인을 실행합니다.
게시된 답변이 원래 공백을 해소했는지 확인하고, 온톨로지 팩이 있으면 수용 질문으로 커버리지를 재검증합니다.
knowledge.gap_resolved · verify_pack게시된 문서는 다음 채팅부터 출처와 함께 사용됩니다. 해결되지 않은 공백은 다시 질문 큐로 돌아가 사이클이 반복됩니다.
검색 · 인용 · GET /v1/tacit/entriesThe key
게시 시 일반 문서와 같은 Markdown 문서가 생성되고, 동일한 ingest 파이프라인을 거칩니다. 그래서 다음 채팅에서 검색되고, 출처로 인용되고, 문서 ACL이 그대로 적용됩니다. 별도 지식 베이스를 따로 관리할 필요가 없습니다.
암묵지를 위한 별도 저장소를 만들지 않습니다. 게시된 답변은 일반 문서와 같은 ingest 파이프라인을 타므로 검색·청킹·임베딩·출처 표시가 자동으로 따라옵니다.
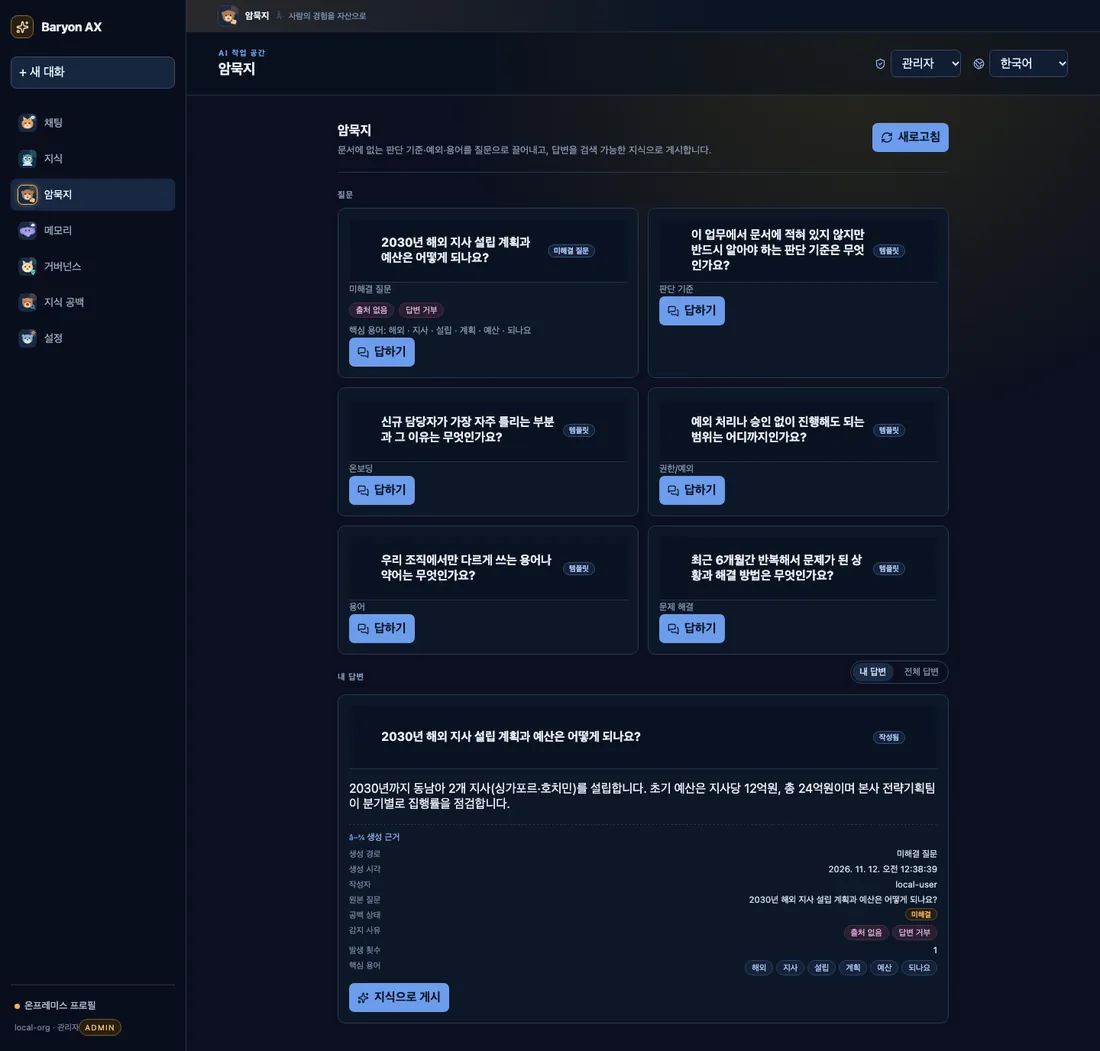
공백 → 질문 → 답변 → 게시 문서가 연결됩니다. UI의 생성 근거 패널에서 생성 경로, 원본 공백, 감지 사유, 발생 횟수, 핵심 용어, 게시 문서를 확인할 수 있습니다.
답변과 첨부는 조직·역할 ACL을 따르고, 초안은 작성자·관리자만 수정합니다. tacit.recorded, tacit.published, knowledge.gap_resolved가 감사 이벤트로 남습니다.
게시된 답변이 원래 공백을 해소했는지 확인하고, 온톨로지 팩이 있으면 수용 질문으로 커버리지를 재검증합니다. 해결되지 않은 공백은 다음 질문 큐로 돌아갑니다.
| 주체 | 하는 일 | 하지 않는 일 |
|---|---|---|
| AI | 공백 감지, 질문 제안, 파싱·청킹·임베딩, 검색·인용, 클러스터링 | 판단 기준을 지어내기 |
| 전문가 | 결론이 아니라 이유와 예외 조건을 작성, 기존 문서 첨부 | 검증 없이 게시 |
| 관리자 | 게시 검토, 공백 해소 확인, 온톨로지 팩 커버리지 검증 | 권한 밖 문서 열람 |
Real screens
Qwen3.5-27B(vLLM), Qdrant, PostgreSQL, Redis, Langfuse, Mem0가 연결된 상태에서 촬영했습니다.
B300은 검증 환경입니다. 최소 구성은 Basic Core 2 vCPU · 4GB RAM · GPU 없이 시작합니다.
Help
설치·모델·파서·검색·권한에서 가장 자주 만나는 문제와 해결 방법입니다. 더 자세한 내용은 저장소 문서에 있습니다.
MODEL_BASE_URL이 비어 있으면 데모 모델로 동작합니다. OpenAI 호환 엔드포인트와 모델 이름을 지정하세요. Ollama는 기본적으로 127.0.0.1에만 바인딩되므로 컨테이너에서는 프록시가 필요합니다.
MODEL_BASE_URL=http://host.docker.internal:11435/v1
MODEL_NAME=qwen2.5:7b기본 Compose에는 파서 사이드카가 포함되지 않습니다. parser 프로필을 함께 실행하고, KORDOC_URL·DOCLING_URL이 설정되어 있는지 확인하세요.
docker compose -f docker-compose.yml \
  -f docker-compose.parsers.yml \
--profile parsers up -d --buildQDRANT_URL이 비어 있으면 lexical 폴백으로 동작합니다. Qdrant 연결 후 관리자 재색인을 실행하고, 문서 ACL·카테고리·태그 필터도 확인하세요.
curl -X POST http://localhost:8000/v1/admin/reindex \
  -H 'X-User-Id: admin' \
  -H 'X-Organization-Id: demo' \
-H 'X-Roles: admin'개발 환경에서는 X-Roles: admin 헤더로 역할을 지정합니다. 운영 환경에서는 이 개발용 identity 헤더를 OIDC/JWT로 교체해야 합니다.
X-User-Id: demo-admin
X-Organization-Id: demo
X-Roles: adminUI는 3001, API는 8000, Langfuse는 3000, PostgreSQL은 5433, Redis는 6379, Qdrant는 6333을 사용합니다. 기존 서비스가 있으면 docker-compose.yml의 포트를 바꾸세요.
lsof -i :3001
lsof -i :8000
docker compose ps문서·감사·피드백·암묵지 저장소는 Compose 볼륨과 /data 아래에 있습니다. 초기화 전에 반드시 백업하고, 운영 데이터에는 삭제 명령을 바로 쓰지 마세요.
docker compose logs -f api web
docker compose down
# 볼륨 삭제는 데이터 손실입니다. 백업 후 진행하세요.Baryon AX는 사내 문서와 암묵지를 검색해 출처가 있는 답을 만드는 온프레미스 AI 에이전트 플랫폼입니다. RAG 검색 결과를 근거로 답변마다 출처와 청크를 인용하고, 조직·역할 기반 ACL과 감사 로그로 거버넌스를 유지합니다. MIT 라이선스 오픈소스이며 Docker Compose로 고객 환경에 직접 설치합니다.
HWP·HWPX·PDF·Word·Excel·PowerPoint 등 Office 문서와 이미지·텍스트를 지원합니다. kordoc·docling·Tika 파서가 MIME 유형에 따라 자동 라우팅하고, 표·제목 같은 문서 구조를 인식해 청킹합니다. 검색과 인용은 사용자에게 부여된 문서 ACL 권한 범위 안에서만 이뤄집니다.
네. Apple Silicon 맥미니에 Docker Desktop을 설치한 뒤, 터미널에 git clone https://github.com/baryonlabs/baryon-ax.git && cd baryon-ax && cp .env.example .env && docker compose up --build 한 줄을 붙여넣으면 됩니다. GPU나 API 키 없이 데모 모델로 시작하고, 필요할 때 사내 GPU나 OpenAI 호환 모델을 연결하세요. 설치가 막히면 기술지원 섹션으로 문의할 수 있습니다.
Basic Core는 2 vCPU, 4GB RAM, 10GB 디스크로 데모 모델을 실행할 수 있습니다. Qdrant·PostgreSQL·Redis·Langfuse·Mem0를 포함하는 Full stack은 8 vCPU, 16GB RAM(권장 32GB), 100GB 디스크를 권장합니다. GPU 추론은 7B 모델 기준 RTX 4090 24GB 1장부터 시작합니다. 전체 표는 하드웨어 요구사항에 있습니다.
외부 인터넷은 필수가 아닙니다. Docker 이미지·모델 가중치·패키지를 사전에 미러링하면 폐쇄망에서 동작합니다. 모델 서버와 데이터 저장소도 고객 네트워크 안에 둘 수 있습니다. 에어갭 구성은 저장소의 기능 문서를 참고하세요.
OpenAI 호환 API를 제공하는 모델이면 연결할 수 있습니다. Ollama qwen2.5:7b와 vLLM Qwen3.5-27B(B300 GPU 7) 구성이 검증되어 있습니다. 모델이 없을 때는 demo-local 폴백으로 UI와 흐름을 확인할 수 있습니다.
네. kordoc 사이드카가 HWP/HWPX를 파싱하고, docling이 PDF·Office·이미지를, Tika가 레거시 형식을 보완합니다. parser 프로필을 함께 실행해야 하며, MIME 기반으로 파서가 자동 라우팅됩니다. 전체 목록은 지원 형식에서 확인하세요.
문서 원본과 파싱 텍스트는 DOCUMENT_STORE에, 벡터는 Qdrant에, 감사 이벤트는 PostgreSQL과 JSONL 미러에, 메모리는 Mem0/Qdrant에 저장됩니다. 피드백·암묵지·지식 공백은 각각의 JSONL 저장소에 남습니다. 모든 저장소는 고객 환경 안에서 운영됩니다.
모든 PR은 security-sweep로 의존성 CVE·비밀값·설정 오류를 검사하고, P0/P1이면 머지를 차단합니다. 주 1회 이미지·SBOM·전체 git 히스토리 비밀값 스캔을 실행합니다. 운영 전 OIDC/JWT와 시크릿 관리 등은 보안 베이스라인을 따르세요.
MIT 라이선스입니다. 상업적 사용과 수정·배포가 가능하며, 저작권 고지를 유지해야 합니다. 자세한 내용은 LICENSE를 참고하세요.
GitHub Issues에 재현 절차와 기대 동작을 적어 주세요. 보안 취약점은 공개 이슈 대신 SECURITY.md의 비공개 절차를 따라 주세요. 코드 기여는 CONTRIBUTING.md를 참고하세요.
Documentation
설치부터 아키텍처, 운영, 보안, UX 원칙까지 저장소 문서에 정리되어 있습니다.